

Мошенники используют новую многоэтапную схему, рассылая в мессенджерах уведомления от имени госорганов. Их цель — заставить жертву перезвонить.
О деталях сценария рассказали в ИБ-компании F6.
Многоэтапная схема мошенников: от уведомления госорганов до обвинения в преступлении
1 этап: начало атаки
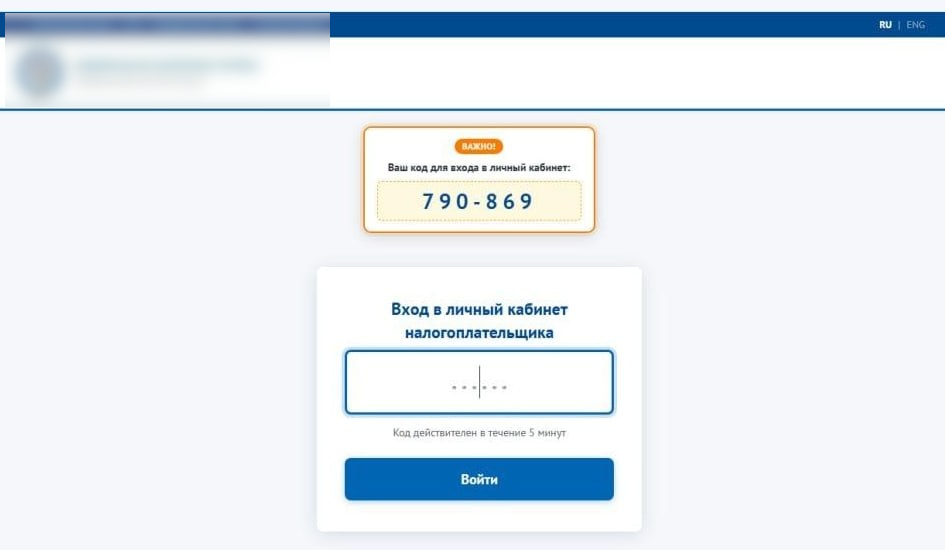
Фото: ИБ-компания F6
Пользователю в мессенджере от аккаунта с символикой госведомства приходит «официальное уведомление» о якобы неисполненных обязательствах (например, задолженности). К сообщению прикреплена ссылка clck. ru, которая ведет на фишинговый сайт без домена, только с IP-адресом.
2 этап: имитация взлома аккаунта
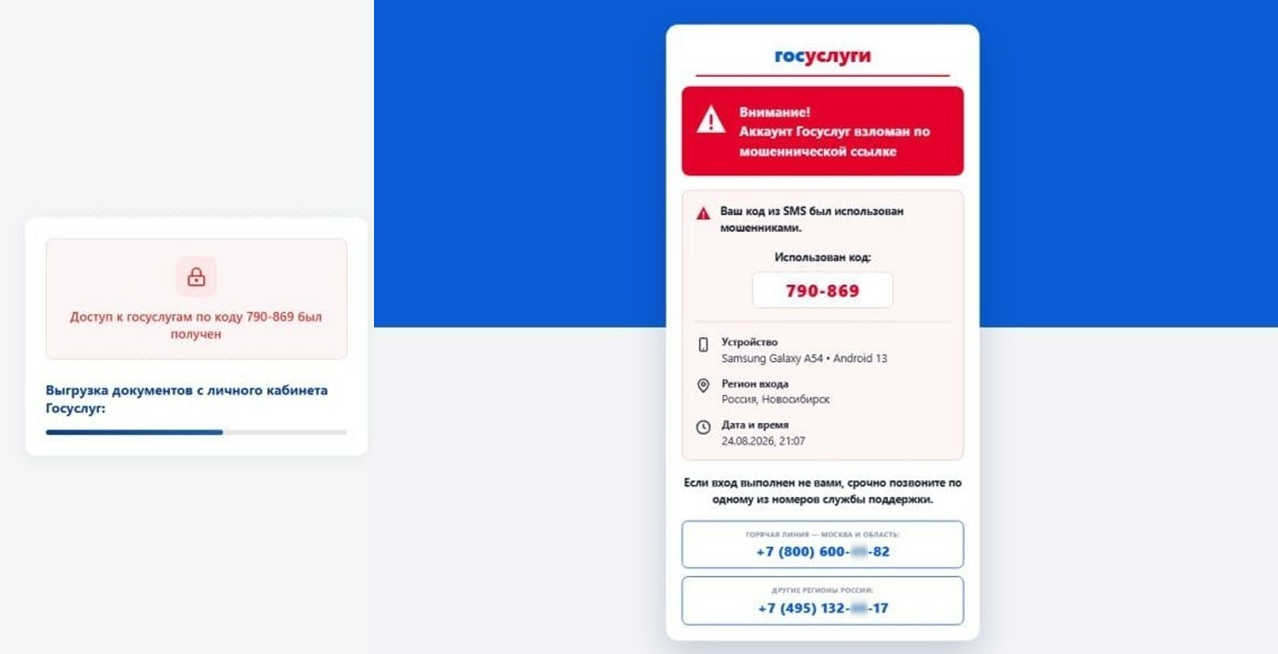
Фото: ИБ-компания F6
На поддельной странице появляется одновременно окно ввода кода и шестизначный код. Система имитирует взлом аккаунта с предупреждением о взломе аккаунта на «Госуслугах» мошенниками. Нужно позвонить на номер «службы поддержки». Так злоумышленники обходят антифрод системы с помощью обратного звонка.
3 этап: массированная атака в мессенджере
Главное отличие нового сценария — после неудачной попытки вынудить пользователя перезвонить, мошенники совершают еще более мощную атаку. Они рассылают тревожные сообщения более чем с трех аккаунтов о якобы удалении кабинета через 24 часа, подозрительной активности, заявке на кредит и выгрузке персональных данных.
«Может, у тебя квартиру отжать?»
Если пользователь все же не поддается, в ход идут угрозы. Злоумышленники пишут от имени преступников, которые якобы взломали аккаунт. Мошенники используют нецензурную лексику и присылают данные жертвы, взятые из открытых источников. Если пользователь перезванивает, возможны сценарии: от обвинений в финансировании террористов, ВСУ и требований «задекларировать» деньги и ценности до склонения к диверсиям или другим преступлениям.
Как защититься?
- Помните, что госорганы не направляют уведомления в мессенджерах.
- Не переходите по ссылкам от незнакомцев и не перезванивайте по номерам из сообщений.
- Не вводите и не сообщайте никому коды из СМС.
- При подозрении на взлом проверьте активные сессии в приложении госсервиса и удалите незнакомые устройства.
- Для связи с ведомством используйте только контакты с официального сайта.
- Подозрительные ссылки можно отправить на платформу «Антифишинг».